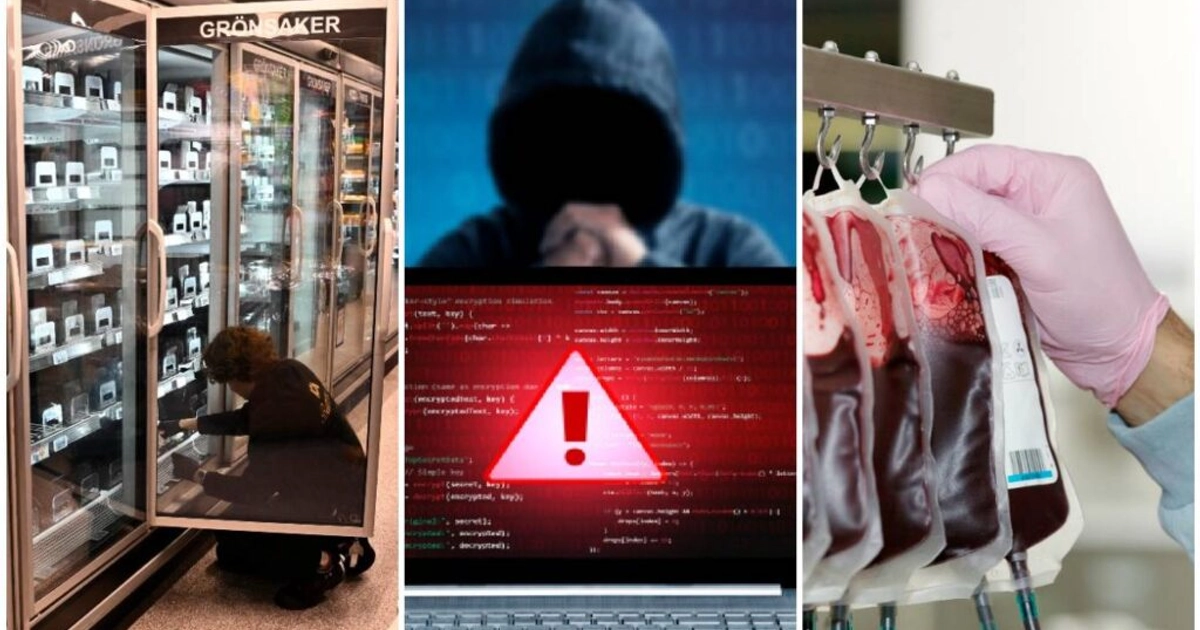
El caso más reciente en estos ciberataques ocurrió en tres bancos de sangre de París, Francia, donde pudieron verse dañadas bolsas de plasma destinadas a transfusiones y medicamentos.
De acuerdo con las autoridades francesas, los responsables del ataque buscaron elevar la temperatura de los refrigeradores que conservan la sangre para afectar los productos almacenados; sin embargo, la acción fue frustrada antes de que pudiera causar algún daño.
Por su parte, el Establecimiento Francés de Sangre (EFS) señaló en un comunicado que “los umbrales de temperatura y descongelación se elevaron a niveles extremadamente altos”.
Gracias a la pronta actuación del personal, pudieron ser trasladadas o aseguradas para garantizar su conservación.
De acuerdo con la información reportada, los sistemas de monitoreo y alarma detectaron rápidamente las anomalías, lo que permitió al personal realizar las acciones necesarias para garantizar que ningún producto sanguíneo ni muestra se viera comprometido.
El ataque a las instalaciones de sangre no es un caso aislado, pues también se han reportado ciberataques contra supermercados de distintos países europeos, donde los responsables manipularon a distancia los controles de temperatura de refrigeradores y congeladores.
El incidente más reciente ocurrió el lunes 2 de noviembre y afectó a establecimientos de Suecia, Bélgica, Estonia, Finlandia y Luxemburgo, donde algunos equipos alcanzaron temperaturas de hasta 50 grados Celsius, lo que provocó que toneladas de alimentos quedaran inservibles y generaran pérdidas económicas.
De acuerdo con información de Reuters, entre las cadenas afectadas se encuentran ICA, Coop, Carrefour, Delhaize y SPAR, además de al menos una tienda de IKEA en Bélgica y establecimientos de SuperValu en Irlanda.
En una tienda de ICA, en Estocolmo, los empleados encontraron congeladores que habían alcanzado los 50 grados Celsius, una temperatura que arruinó los productos que debían permanecer congelados.
“Todo está destruido”, declaró a Reuters Engla Ingwall, gerente de ventas de una tienda franquiciada de ICA, quien explicó que el incidente ocurrió alrededor de las 2:00 de la madrugada, aunque fue detectado varias horas después.
Las consecuencias también alcanzaron a los comercios independientes, como ocurrió con la cadena belga de carnicerías De Laet & Van Haver, cuyo propietario, Luc De Laet, calculó pérdidas de aproximadamente 15 mil euros por la carne que tuvo que desechar después de encontrar refrigeradores con temperaturas de hasta 18 grados Celsius.
Los supermercados utilizan sistemas digitales que permiten vigilar y modificar la temperatura de sus equipos de refrigeración a distancia, mediante computadoras o plataformas conectadas a internet.
Aunque esta tecnología facilita las operaciones de los establecimientos, también puede presentar vulnerabilidades que permiten el acceso de personas no autorizadas.
Algunos de los equipos afectados utilizaban tecnología de la empresa danesa Danfoss, cuyos sistemas también estuvieron relacionados con un ataque registrado en Francia durante octubre.
Hasta el momento, ningún grupo se ha atribuido la responsabilidad de los ataques y las autoridades no han identificado públicamente a los responsables.
Katrien Eggers, portavoz del Centro de Ciberseguridad de Bélgica, señaló que se desconoce quién está detrás de los incidentes y que incluso podría no llegar a conocerse su identidad.
El Centro Nacional de Ciberseguridad de Suecia también investiga los hechos, mientras que el comisario europeo de Agricultura, Christophe Hansen, advirtió sobre las consecuencias que estos ataques pueden tener para la cadena de suministro de alimentos.
Los incidentes del 2 de noviembre ocurrieron semanas después de otro episodio registrado el 12 de octubre, cuando cientos de sistemas de refrigeración de supermercados en Francia fueron blanco de un ciberataque que obligó a desechar alimentos en mal estado.
Una de las empresas afectadas en ese primer episodio fue la cadena neerlandesa Ahold Delhaize, que calculó que el ataque reduciría sus ventas del cuarto trimestre hasta en 250 millones de euros y su ingreso operativo del periodo hasta en 100 millones de euros.
Los ataques informáticos también han alcanzado al sector financiero, donde los delincuentes han conseguido acceder a sistemas bancarios y plataformas de criptomonedas para sustraer grandes cantidades de dinero.
Uno de los casos más recientes fue el de Crédit Mutuel Arkéa, banco regional francés que informó haber sido víctima de un ciberataque con fondos comprometidos por aproximadamente 100 millones de euros, equivalentes a unos 112 millones de dólares, según una estimación provisional.
La entidad explicó que los responsables consiguieron acceder a una cuenta utilizada para realizar transferencias hacia otros bancos, pero no a las cuentas de sus clientes, quienes no registraron pérdidas.
De acuerdo con el banco, los recursos sustraídos fueron convertidos posteriormente en criptomonedas mediante plataformas especializadas. La institución descartó que las transferencias fueran consecuencia de errores humanos y calificó el incidente como un “ataque sofisticado procedente del exterior”.
La Fiscalía de París abrió una investigación formal tras recibir la denuncia de la entidad financiera, con el objetivo de esclarecer un presunto ataque contra un sistema automatizado de tratamiento de datos perpetrado por una organización criminal.
El fraude fue revelado a principios de semana por ZachXBT, investigador independiente especializado en rastrear movimientos de fondos en la tecnología blockchain, quien aseguró que los recursos robados fueron canalizados a través de distintas cuentas abiertas en plataformas de intercambio de criptomonedas.
Por su parte, Crédit Mutuel Arkéa aseguró que el ataque ya fue controlado y que el monto comprometido no representa un riesgo para la estabilidad financiera del grupo.
Otro de los ataques financieros recientes tuvo como objetivo a Binance, una de las principales plataformas de intercambio de criptomonedas, que sufrió el robo de más de 6 mil millones de dólares en activos virtuales, con una estimación de 6 mil 300 millones de dólares reportada por AFP.
Tras el incidente, la compañía suspendió temporalmente los retiros de sus usuarios y comenzó a restablecerlos de manera gradual el domingo 1 de noviembre de 2026.
Durante las primeras horas de reactivación, Binance procesó 4 mil 650 millones de dólares en retiros y mil 10 millones de dólares en depósitos, lo que representó una salida neta de 3 mil 640 millones de dólares, equivalente aproximadamente al 2.1% del total de los activos administrados por la empresa.
La compañía aseguró que cubriría las pérdidas con recursos propios y que ya había adquirido tokens para reponer alrededor del 90% de los activos sustraídos. También describió el incidente como un ataque complejo que involucró varios puntos de vulnerabilidad.
El Buró Federal de Investigaciones (FBI) de Estados Unidos señaló a Corea del Norte como responsable del ciberataque contra Binance, ocurrido el 29 de octubre, y atribuyó el robo al grupo de hackers TraderTraitor, vinculado con Pionyang.
De acuerdo con la agencia estadounidense, esta organización también habría participado en el robo de mil 500 millones de dólares a la plataforma Bybit, ocurrido en febrero de 2025.
El FBI advirtió que los responsables estaban convirtiendo los activos sustraídos en Ethereum y que podrían utilizar servicios de finanzas descentralizadas y plataformas de intercambio instantáneo para blanquear los recursos.
Por ello, pidió a las empresas del sector bloquear las transacciones relacionadas con las direcciones digitales utilizadas por los atacantes.
Sin embargo, el presidente estadounidense, Donald Trump, cuestionó la participación de Corea del Norte en el ataque a Binance y dijo que su Gobierno todavía estaba reuniendo información, además de reconocer que no tenía certeza sobre la responsabilidad de ese país.
Posteriormente, el Gobierno norcoreano negó haber sido responsable del ataque que le fue atribuido, por lo que se desconoce, hasta la fecha quienes fueron los responsables.